GPT-6 Cyber معرفی شد؛ مدل امنیتی تازه چه پیامی برای مدیران سایت دارد؟
OpenAI مدل GPT-6 Cyber را برای یافتن ضعفهای امنیتی و کمک به اصلاح آنها معرفی کرده است؛ دسترسی اولیه آن به گروهی از مشتریان تأییدشده Daybreak Red محدود است. خبر برای مدیر سایت، توسعهدهنده و کاربر نرمافزارهای مالی یک پیام عملی دارد: خروجی AI میتواند به بررسی امنیت کمک کند، اما جای نصب وصله، آزمون اصلاحات و کنترل دسترسی را نمیگیرد.
تاریخ اعلام رسمی مدل ۵ نوامبر ۲۰۲۶ است. نمونه اصلاحات Firefox که شرکت به آن ارجاع داده، در بولتن قدیمیتر ۲۷ اکتبر آمده است؛ بنابراین معرفی مدل و انتشار آن وصلهها یک رویداد همزمان نیستند.
فهرست مطالب
GPT-6 Cyber چه تفاوتی با یک دستیار عمومی دارد؟
طبق اعلام OpenAI، این مدل برای پژوهش امنیتی مجاز، بررسی آسیبپذیری و پیشنهاد اصلاحات توسعه یافته است. دسترسی اولیه از مسیر API و Codex برای گروه منتخب مشتریان Daybreak Red فراهم میشود؛ معرفی آن به معنی اضافهشدن عمومی مدل به همه حسابهای ChatGPT نیست.
برای فهم کاربرد، باید «پیشنهاد وجود مشکل»، «تأیید قابل بازتولید مشکل» و «رفع آزمودهشده مشکل» را جدا دید. یک هشدار متنی بهتنهایی ثابت نمیکند سامانه آسیبپذیر است؛ همانطور که پیشنهاد تغییر کد، بدون آزمایش، تضمین نمیکند مشکل حل شده است.
نشان OpenAI متعلق به این شرکت و از بسته رسمی آن است؛ حضور آن صرفاً برای معرفی منبع خبر است و همکاری یا تأیید زد ارز را القا نمیکند. راهنمای رسمی نشان
نمونه Firefox؛ چه چیزی را میتوان مستقلاً بررسی کرد؟
OpenAI میگوید پژوهش با GPT-6 Cyber به شناسایی ۸۱ آسیبپذیری تازه با شدت بالا در Firefox کمک کرده است. این عدد، گزارش سازنده درباره کار پژوهشی خودش است.
در سمت دیگر، بولتن امنیتی ۲۰۲۶-۱۱۸ موزیلا واقعاً اصلاح آسیبپذیریها در Firefox 159 را ثبت کرده است. این اطلاعیه در ۲۷ اکتبر ۲۰۲۶ منتشر شده و نام OpenAI Codex Security را برای شماری از موارد با شدت بالا در بخش گزارشدهنده آورده است.
این بولتن، شاهد مستقلی برای وجود بخشی از گزارشها و اصلاحات منتشرشده است؛ اما بهتنهایی کل عدد ۸۱ را به نام GPT-6 Cyber تأیید نمیکند. همچنین از معرفی مدل نمیتوان نتیجه گرفت همه مشکلات همه نسخهها رفع شدهاند یا برای تمام کاربران حملهای رخ داده است.
برای کاربر، اقدام قابل اتکا بررسی بهروزرسانی از مسیر رسمی مرورگر و نصب نسخه پشتیبانیشده مناسب دستگاه است. شماره نسخه ذکرشده در یک بولتن، اطلاعات همان اصلاحات است؛ نباید آن را بدون بررسی تازه، آخرین نسخه موجود فرض کرد.
رتبه Critical درباره توان مدل است، نه اعلام وقوع حمله
در کارت سیستم منتشرشده در ۵ نوامبر، OpenAI توان سایبری GPT-6 Cyber را در چارچوب داخلی خود در سطح Critical طبقهبندی کرده است. این نامگذاری را نباید با شدت یک رخنه مشخص یا اعلام هکشدن سایت کاربران اشتباه گرفت.
همان سند، دسترسی تأییدشده و کنترلهای امنیتی را توضیح میدهد و برای کارهای پرریسک بر محیط جداشده، محدوده صریح هدفها و نظارت انسانی تأکید دارد. برای سازمانها نیز الزامهایی مانند ورود یکپارچه و احراز هویت چندمرحلهای ذکر شدهاند.
کارت سیستم همچنین میگوید روش ارزیابی، مجموعه آزمون و جزئیات سنجش با زمان تغییر میکنند؛ مقایسه امتیازهای پراکنده از گزارشهای قدیمی لزوماً معتبر نیست. نتایج آزمایشگاهی سازنده، تضمین رفتار بینقص در سایت یا فرایند کاری شما نیستند.
این خبر برای مدیر سایت ایرانی چه اثر ملموسی دارد؟
برای فروشگاه، رسانه یا کسبوکاری که بخشی از درآمدش از وبسایت میآید، اهمیت خبر در روند بررسی و رفع ضعفهاست. حتی اگر ابزار تازه در اختیار تیم نباشد، میتوان فرایند رسیدگی به گزارش امنیتی را بهتر کرد: مسئول مشخص، مهلت بررسی، نسخه آزمایشی و مدرک تأیید رفع مشکل داشته باشد.
یک مثال آموزشی: فرض کنید AI تغییر کوچکی در کد یک فروشگاه پیشنهاد میدهد. بررسی موفق فقط این نیست که صفحه اصلی باز شود. تیم باید در محیط آزمایشی، هم مشکل گزارششده و هم عملکردهای مهمی مانند ورود کاربر و ثبت سفارش را آزمایش کند. این مثال، گزارش رخداد واقعی یا توصیه به اجرای آزمون روی سایت دیگران نیست.
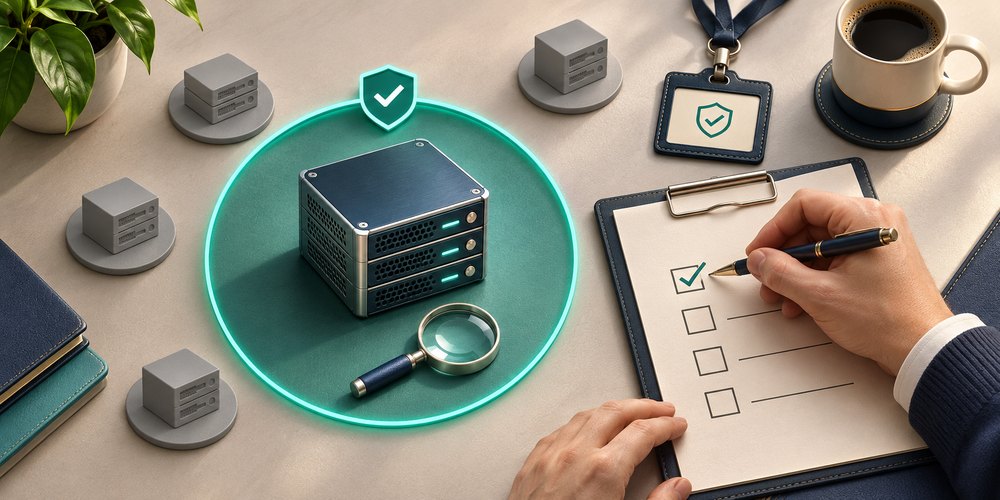
سه پرسش پیش از پذیرش خروجی امنیتی:
- شواهد چیست؟ گزارش باید نشان دهد مسئله در کدام نسخه و شرایط بررسی شده؛ ادعای مدل بهتنهایی کافی نیست.
- محدوده چیست؟ دارایی مجاز، دسترسیها و کارهای ممنوع باید روشن باشند. اجازه بررسی یک بخش، مجوز اقدام روی همه زیرساخت نیست.
- نتیجه چگونه تأیید میشود؟ پس از اصلاح، هم رفع مسئله و هم سالمماندن کارکرد عادی بررسی شود؛ راه برگشت به نسخه قبلی هم مشخص باشد.
این تفاوت میان قدرت ابزار و اختیار عمل، در نقش اختیار و نظارت در عاملهای مالی نیز مهم است. برای مدیریت هزینه آزمونهای خودکار، هشدار بودجه و سقف واقعی هزینه را هم جدا بررسی کنید.
پرسشهای رایج درباره GPT-6 Cyber
آیا معرفی مدل یعنی سایت من در خطر فوری قرار گرفته است؟
این خبر درباره عرضه یک ابزار و نتایج پژوهش امنیتی است. برای تشخیص وضعیت یک سایت مشخص باید نسخه نرمافزارها، اطلاعیههای مرتبط و شواهد همان سامانه بررسی شوند.
آیا AI جای متخصص امنیت را میگیرد؟
از این معرفی نمیتوان چنین نتیجهای گرفت. تعریف محدوده، ارزیابی اثر تغییر، حفظ دسترسپذیری سرویس و تأیید نتیجه همچنان مسئولیتهای جداگانهای هستند.
برای کاربر عادی مهمترین کار چیست؟
بهروزرسانی نرمافزار از مسیر رسمی، استفاده از امکانات امنیت حساب و پرهیز از دادن دسترسی غیرضروری به ابزارها، اقدامهای عملیتری از اعتماد به یک عنوان تبلیغاتی هستند. هیچ مدل تازهای بهتنهایی امنیت کامل دستگاه یا دارایی را تضمین نمیکند.
جمعبندی: ارزش این خبر برای کسبوکار، امکان تقویت چرخه پیدا کردن، بررسی و اصلاح ضعفهاست. معیار موفقیت باید اصلاح تأییدشده با کمترین اختلال باشد، نه صرفاً تعداد هشدارها یا قدرت نام مدل.