
کیف پول ترزور امن است؟ ۳۴۷ هزار کاربر هدف حمله قرار گرفتند؛ دارایی کاربران در خطر است؟

خبر «حمله به ۳۴۷ هزار کاربر ترزور» در روزهای اخیر نگرانی زیادی ایجاد کرده، اما یک نکته مهم باید از ابتدا روشن شود: بر اساس اعلام رسمی Trezor، خود کیف پولهای سختافزاری، Trezor Suite و زیرساخت نگهداری کلید خصوصی هک نشدهاند. حادثه از نفوذ به Brevo، سرویس شخص ثالث ایمیل و خبرنامه ترزور، شروع شد و مهاجم از همان کانال برای ارسال ایمیل فیشینگ بسیار متقاعدکننده استفاده کرد.
طبق گزارش رسمی Trezor در ۱۰ سپتامبر ۲۰۲۶، ایمیل جعلی برای حدود ۳۴۷ هزار مشترک خبرنامه ارسال شد. دامنه مخرب ظرف حدود ۲۰ دقیقه از دسترس خارج شد، اما پیش از آن حدود ۲۵۰۰ نفر روی لینک کلیک کرده بودند. ایمیل قربانی را به دانلود برنامهای هدایت میکرد که از او میخواست Wallet Backup یا عبارت بازیابی را وارد کند.
نتیجه کوتاه:
- خود دستگاههای Trezor طبق اعلام شرکت هک نشدهاند.
- پایگاه خبرنامه در سرویس Brevo هدف قرار گرفت و حدود ۳۴۷ هزار ایمیل در معرض فیشینگ قرار گرفتند.
- اگر فقط ایمیل را دریافت کردهاید و Seed را وارد نکردهاید، دارایی شما بهطور مستقیم در خطر نیست.
- اگر عبارت بازیابی را در سایت یا اپ ناشناس وارد کردهاید، باید دارایی را فوراً به یک کیف پول جدید با Seed جدید منتقل کنید.
دقیقاً چه اتفاقی برای کاربران Trezor افتاد؟
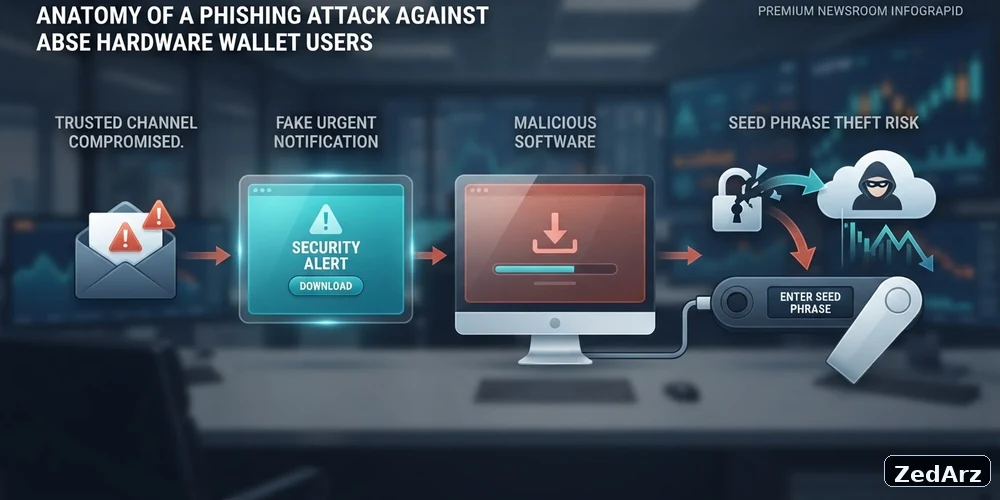
در ۹ سپتامبر ۲۰۲۶، Brevo با یک رخداد امنیتی مواجه شد. مهاجم توانست از ضعف در مرزبندی دسترسی مرتبط با SSO استفاده کند و به حسابهای سازمانی مختلف دسترسی پیدا کند. یکی از حسابهای تحتتأثیر، حساب ایمیل مارکتینگ Trezor بود.
این موضوع باعث شد پیام فیشینگ از یک زیرساخت ایمیلی ظاهراً معتبر ارسال شود؛ بنابراین احتمال اعتماد کاربران به آن بیشتر بود. موضوع ایمیل جعلی درباره یک آسیبپذیری ساختگی در میکروکنترلرهای STM32 بود و کاربران را میترساند که Seed آنها قابل شکستن است.
آیا خود کیف پول Trezor هک شده است؟
خیر؛ بر اساس اطلاعات منتشرشده تا ۱۳ سپتامبر ۲۰۲۶، شواهدی از نفوذ به سیستم کیف پول یا استخراج کلید خصوصی از دستگاههای Trezor وجود ندارد. Trezor صراحتاً اعلام کرده «هیچ سیستم دیگری از Trezor» در این حادثه درگیر نشده است.
خطر اصلی، مهندسی اجتماعی بود. اگر کاربر خودش Seed Phrase را در برنامه جعلی وارد میکرد، مهاجم دیگر نیازی به شکستن دستگاه نداشت؛ چون عبارت بازیابی عملاً کلید بازسازی کیف پول است.
چه کسانی واقعاً در معرض خطر هستند؟
| وضعیت | سطح خطر | اقدام |
|---|---|---|
| فقط ایمیل را دریافت کردهاید | پایین | حذف ایمیل و هوشیاری برای حملات بعدی |
| روی لینک کلیک کردهاید اما Seed وارد نکردهاید | متوسط | اسکن دستگاه، حذف فایل ناشناس و تغییر رمزهای مرتبط |
| Seed/Backup را وارد کردهاید | بحرانی | ساخت کیف پول جدید و انتقال فوری تمام داراییها |
اگر Seed Phrase را وارد کردهایم چه کنیم؟

در این حالت Seed قبلی را باید سوخته و غیرقابل اعتماد در نظر گرفت. یک کیف پول جدید با عبارت بازیابی کاملاً جدید بسازید، آدرسها را از منبع معتبر بررسی کنید و دارایی را بدون تأخیر منتقل کنید. هرگز برای «ایمنسازی Seed» آن را در سایت، فرم، اپ یا چت پشتیبانی وارد نکنید.
راهنمای رسمی Trezor درباره تشخیص حملات فیشینگ و حفاظت از Backup را میتوانید در Trezor Learn مطالعه کنید.
پس چرا کیف پول سختافزاری هنوز امن محسوب میشود؟
مدل امنیت کیف پول سختافزاری بر این اساس است که کلید خصوصی تا جای ممکن از سیستمعامل عمومی، مرورگر و اینترنت جدا بماند. این معماری هنوز یکی از امنترین روشها برای نگهداری بلندمدت ارز دیجیتال است؛ اما هیچ دستگاهی نمیتواند کاربری را که Seed خودش را در اختیار مهاجم قرار میدهد نجات دهد.
امنیت واقعی ترکیبی از سختافزار، نرمافزار و رفتار کاربر است. اگر در مورد کیف پولهای غیرامانی و خطاهای رایج انتقال USDT هم دغدغه دارید، راهنمای مشکل انتقال تتر از تراست ولت و مقاله تتر فریز شده چیست؟ در زد ارز میتواند مفید باشد.
چرا این حمله از یک فیشینگ معمولی خطرناکتر بود؟
بزرگترین تفاوت این بود که ایمیل از زیرساختی ارسال شد که کاربران انتظار داشتند پیام واقعی Trezor از همان مسیر بیاید. این مسئله میتواند فیلترهای ساده تشخیص اسپم و حتی حس اعتماد انسانی را دور بزند. حملات Supply Chain و Third-Party Risk دقیقاً به همین دلیل برای صنعت کریپتو مهماند.

آیا اطلاعات شخصی ۳۴۷ هزار کاربر لو رفته است؟
Trezor اعلام کرده پایگاه درگیر، فهرست ایمیل کاربران عضو خبرنامه بوده است. شرکت این آدرسها را بهعنوان اطلاعاتی که ممکن است مهاجم در آینده دوباره برای فیشینگ استفاده کند در نظر میگیرد. بنابراین حتی پس از پایان حمله فعلی، دریافت ایمیلهای جعلی بعدی محتمل است.
این اولین رخداد شخص ثالث Trezor در ۲۰۲۶ نیست
یک ماه قبل نیز رخداد جداگانهای در شرکت لجستیکی ShipMonk باعث افشای داده سفارش برخی مشتریان Trezor شد. طبق گزارشهای منتشرشده، دامنه نهایی آن رخداد حدود ۸۱ هزار مشتری را دربر گرفت. این دو حادثه نشان میدهند امنیت یک سازنده کیف پول فقط به خود دستگاه محدود نیست و زنجیره تأمین، ارسال، پشتیبانی و بازاریابی نیز نقاط حمله مهمی هستند.
چکلیست امنیتی کاربران Trezor
- عبارت بازیابی را فقط آفلاین و در محیط امن نگه دارید.
- هیچ پشتیبانی واقعی Trezor از شما Seed Phrase نمیخواهد.
- آدرس وبسایت و اپلیکیشن را قبل از دانلود بررسی کنید.
- برای تراکنشهای حساس، جزئیات را روی نمایشگر خود دستگاه تأیید کنید.
- ایمیلهای اضطراری با لحن «همین الان Seed را وارد کنید» را مشکوک بدانید.
- در صورت شک، از کانال رسمی Trezor وضعیت حادثه را بررسی کنید.
جمعبندی: دارایی کاربران Trezor در خطر است؟
برای اکثریت کاربران، نه بهصورت مستقیم. این رخداد هک خود کیف پول نبود؛ حملهای فیشینگ از طریق سرویس ایمیل شخص ثالث بود. خطر واقعی برای کسانی ایجاد شده که عبارت بازیابی خود را در ابزار جعلی وارد کردهاند. اگر Seed شما هرگز افشا نشده و روی دستگاه بهدرستی نگهداری میشود، این حادثه بهتنهایی به مهاجم امکان برداشت دارایی نمیدهد.
این مطلب بر پایه اطلاعیه رسمی Trezor و گزارشهای امنیتی منتشرشده تا ۱۳ سپتامبر ۲۰۲۶ تهیه شده است.